

-
タグ
タグ
- アーキテクト
- アジャイル開発
- アプリ開発
- インシデントレスポンス
- イベントレポート
- カスタマーストーリー
- カルチャー
- 官民学・業界連携
- 企業市民活動
- クラウド
- クラウドインテグレーション
- クラブ活動
- コーポレート
- 広報・マーケティング
- 攻撃者グループ
- 子育て、生活
- サイバー救急センター
- サイバー救急センターレポート
- サイバー攻撃
- サイバー犯罪
- サイバー・グリッド・ジャパン
- サプライチェーンリスク
- システム開発
- 趣味
- 障がい者採用
- 初心者向け
- 白浜シンポジウム
- 情シス向け
- 情報モラル
- 情報漏えい対策
- 人材開発・教育
- 診断30周年
- スレットインテリジェンス
- すごうで
- セキュリティ
- セキュリティ診断
- セキュリティ診断レポート
- 脆弱性
- 脆弱性管理
- ゼロトラスト
- 対談
- ダイバーシティ
- テレワーク
- データベース
- デジタルアイデンティティ
- 働き方改革
- 標的型攻撃
- プラス・セキュリティ人材
- モバイルアプリ
- ライター紹介
- ラックセキュリティアカデミー
- ランサムウェア
- リモートデスクトップ
- 1on1
- AI
- AIエージェント
- ASM
- CIS Controls
- CODE BLUE
- CTF
- CYBER GRID JOURNAL
- DevSecOps
- DX
- EC
- EDR
- IoT
- IR
- JSOC
- JSOC INSIGHT
- LAC Security Insight
- NDR
- OWASP
- SASE
- Tech Crawling
- XDR





ランサムウェアとは、データを暗号化したり端末をロックしたりして、使用できない状態にするマルウェアです。攻撃者はこれを用いて、復旧と引き換えに身代金を要求します。
近年は特定の企業や組織を狙い撃ちにする攻撃が主流となっており、規模の大きな企業に限らず、セキュリティに割ける予算や人員が限られる中小企業も標的です。基幹システムが停止すれば、事業そのものが止まりかねません。
本記事では、ランサムウェアの種類や感染経路、攻撃手法を整理したうえで、感染を防ぐための対策、被害を前提とした平時の備え、実際に被害へ遭った際の対応までを解説します。過去の被害事例も紹介しますので、ランサムウェア対策を検討している方は参考にしてみてください。
ランサムウェアとは
ランサムウェアとは、「ランサム(身代金)」と「ソフトウェア」を組み合わせた造語で、悪意のあるソフトウェアの一種です。攻撃者は、ターゲットとなるシステムやネットワークに侵入し、重要なデータを暗号化するか、端末をロックして使用できなくします。
攻撃が成功した場合、データを復号するための身代金を要求することが特徴です。身代金を支払うよう求められ、支払わないとデータが永久に失われるか、公開されるなどの脅威があります。
ランサムウェアの仕組み
ランサムウェアは、主にメールの添付ファイルやインターネットからダウンロードした悪意のあるファイルを通じてコンピュータに侵入します。侵入後に行うのは、独自の暗号機能や公開鍵暗号方式を用いた、ターゲットとなるデータの暗号化です。
暗号化されたデータは、通常の方法ではアクセスできなくなり、攻撃者が要求する身代金を支払わない限り復号できません。
ランサムウェアは、攻撃対象に恐怖心を与えるため、「スケアウェア」としても振る舞います。スケアウェアとは、スケア(恐怖心)を与えるマルウェアの総称で、脅迫により恐怖を感じさせる攻撃を指します。スケアウェアは、暗号化された事実を通知し、データ損失やさらなる被害を警告して、被害者に対して強い恐怖を煽ります。恐怖を煽ることにより、被害者が身代金を支払うように追い詰めます。
ランサムウェア「進化」の歴史
ランサムウェア自体は昔から存在している悪質なサイバー攻撃の手法ですが、その形態や普及の仕方は進化を遂げてきました。初期には、ランサムウェアはトロイの木馬の形で、フロッピーディスクなどを使って拡散されていました。
しかし、当時は身代金の受け取り方法が限られており、追跡可能な銀行振込などが主流だったため、あまり普及していません。
その後、仮想通貨の登場により、ランサムウェアは急速に普及しました。仮想通貨は追跡が難しく、身代金の受け取りが簡単に行えるため、攻撃者にとって魅力的な手段となったのです。
また、データ暗号化技術も進化し、より強力で解読困難な暗号化が可能となったことが、ランサムウェアの普及をさらに促進しました。
ほかのサイバー攻撃・マルウェアとの違い
ランサムウェアは、マルウェアと呼ばれる悪意あるソフトウェア全体のなかの一種であり、身代金の要求を目的とする点がほかのマルウェアとの違いです。
マルウェアは、コンピュータやネットワークに悪意を持って侵入し、システムやデータに損害を与えるソフトウェアを指す広義の用語です。ランサムウェアは、マルウェアの一種で、特に身代金を要求する動作を行うものを指します。
マルウェアには、ほかにもウイルスやワーム、スパイウェアなど様々な種類があります。ウイルスはほかのファイルに感染し、自己複製を行い、ワームはネットワークを介して自己複製し、感染を広げる特性を持つなど、端末に侵入したあとの動作によって呼び方が異なります。
ランサムウェアの種類
ランサムウェアの種類は、攻撃の手口によって主に次の3系統に分けられます。ファイルを暗号化する「暗号化型」、端末そのものを操作できなくする「ロックスクリーン型」、データを窃取したうえで公開すると脅す「二重脅迫型」の3つです。
どの型に感染したかによって被害の範囲も復旧の難易度も変わるため、自社が直面している状況を正しく判断するうえで、それぞれの特徴を押さえておきましょう。
暗号化型ランサムウェア
暗号化型ランサムウェアに感染すると、ハードディスクにあるファイルが勝手に暗号化されて使用できなくなります。1台~数台ほどの被害から、業務停止に追い込まれるほど重大な被害まで、その規模は様々ですが、復号するためには身代金の支払いを行うように要求されます。代表的なものに2017年に猛威を振るった「WannaCry」などがあります。
ただし、身代金を支払ったからといって復旧される保証はなく、また金銭の支払いが犯罪者への利益供与とみなされる場合があるため、被害を受けたとしても、基本的に要求を呑んで支払いに応じることは推奨されていません。
ロックスクリーン型ランサムウェア
暗号化型ランサムウェアでは特定のファイルが使用できなくなるのに対し、ロックスクリーン型ではコンピュータやスマートフォンなど、端末自体をロックして使用不可能にします。
感染すると、使用していた端末の画面がブルースクリーンのようなロックスクリーンとなり、ログインなども含めて一切操作ができません。そして暗号化型と同様に、ロックを解除するための条件として身代金を要求されます。警告メッセージが表示され、支払いを促すことが特徴です。こちらも1台~数台ほどの被害から、大規模な被害まで様々です。
なお、ファイルの暗号化と画面のロックを組み合わせるランサムウェアも確認されています。この場合、被害者はデータの損失と端末の利用制限という二重のリスクに直面し、業務再開の手段を断たれた状態で身代金の支払いを迫られます。
二重脅迫型・多重脅迫型・ノーウェアランサム
二重脅迫型ランサムウェア攻撃は、対象とするPCやサーバ上のデータを暗号化することで身代金を要求する従来型のランサムウェアとは異なり、データを窃取した後に暗号化し、窃取したデータをWebサイト上で不特定多数に暴露します。
そのうえで、暗号化したデータを復元するために金銭を要求するのが1つ目、金銭の支払いがない場合は盗んだ企業の内部情報を公表するとして金銭を要求するのが2つ目の脅迫です。
「Maze」や「Netwalker」などが代表的な例で、データ流出リスクを加えることで、ターゲットにさらなるプレッシャーを与えることが特徴です。
さらに、DDoS攻撃や取引先・顧客への直接連絡といった圧力を重ねる多重脅迫型のほか、暗号化を行わず、窃取したデータの暴露予告だけで金銭を要求する「ノーウェアランサム」も確認されています。ノーウェアランサムはファイルが暗号化されず、端末が普段どおり動作するため、情報を盗まれた事実に気づきにくい点に注意しなければなりません。
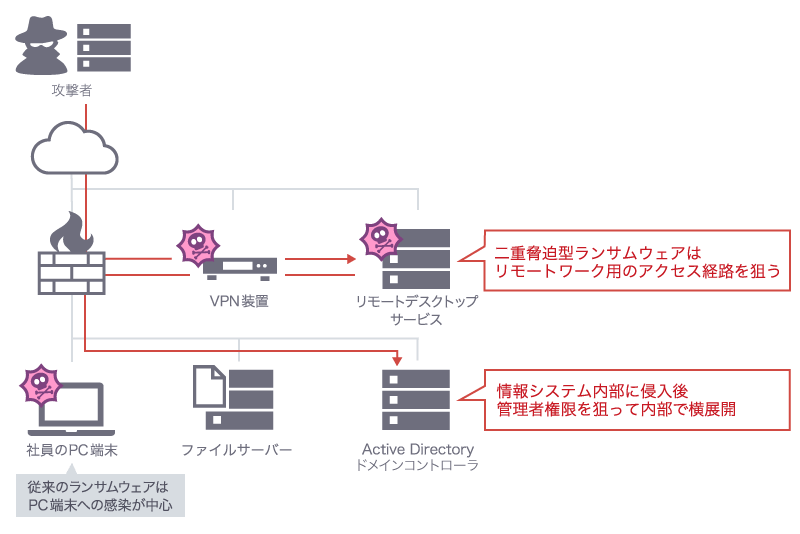
出典 相次ぐ「二重脅迫型ランサムウェア」の被害と対策~今、ペネトレーションテストにできること~
ランサムウェアの攻撃手法と感染経路
ランサムウェアの攻撃手法と感染経路として、次の内容を解説します。
- 主な感染経路
- ばらまき型と標的型
- 攻撃の流れ(侵入から情報窃取・暗号化まで)
- 標的とされる人物・組織
それぞれの内容を詳しくみていきましょう。
主な感染経路(メール/Webサイト/VPN機器/リモートデスクトップ/USBメモリ)
ランサムウェアの感染経路は、VPN機器やリモートデスクトップのようにインターネットへ露出した機器からの侵入と、メールやWebサイトを経由した侵入の2系統に大別できます。
ランサムウェアの感染経路として、次の経路が挙げられます。
- メールの添付ファイルやリンク
- Webサイトのブラウジング
- ソフトウェアやファイルダウンロード
- アプリケーションの実行
- USBメモリなどのリムーバブルメディアの接続
- ネットワークへの接続
- VPN機器を使った接続
- リモートデスクトップでのアクセス
このうち近年目立つのは、外部に公開された機器から攻撃者が遠隔操作でネットワーク内部へ侵入する手口です。警察庁が被害組織へ実施したアンケートによると、令和7年(2025年)の侵入経路はVPN機器が6割以上を占めました。※4
導入したまま更新が止まっているVPN機器や、社外から接続できる状態のリモートデスクトップは、ランサムウェアの入口になりやすいため、自社が外部へ公開している機器の棚卸しから着手する必要があります。
ランサムウェアの感染経路や、それぞれの対策や予防法の詳細は次の記事を参考にしてみてください。
ばらまき型と標的型
ばらまき型ランサムウェア攻撃は、不特定多数を対象に無差別に拡散されるタイプの攻撃です。ランサムウェアを含むメールを大量に送信したり、同一ネットワーク上のPCに自動的に感染を広げたりすることで被害を拡大させます。
2017年に世界中で猛威を振るったWannaCryが代表例で、脆弱性を悪用してネットワーク内で次々と感染し、企業や公共機関のシステムに甚大な被害をもたらしました。ばらまき型は、広範囲に被害が広がりやすい点が特徴です。
標的型ランサムウェア攻撃は、特定の企業や組織を狙い撃ちにしてネットワークに侵入し、サーバやPCに感染を広げる攻撃手法です。事前にターゲットの脆弱性を調査し、慎重に侵入するため、被害の影響範囲が大きく、復旧も難航することが多くあります。
ゲーム会社を狙ったRagnar Lockerなどが代表例で、特定の業界や企業の業務を止め、身代金を要求するため注意が必要です。
攻撃の流れ(侵入から情報窃取・暗号化まで)
近年のランサムウェア攻撃では、暗号化の前にネットワークへ侵入し、内部探索やデータの窃取を行ったうえで、最後に暗号化を実行する手口が確認されています。
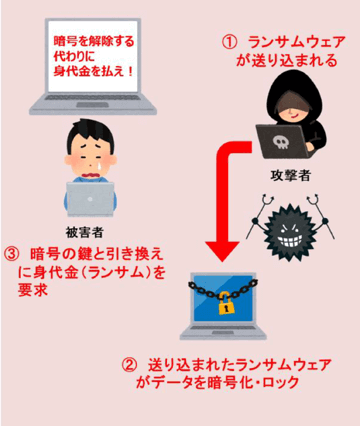
ランサムウェアが端末に侵入すると、まず行うのが暗号化のための鍵作成です。この鍵は、攻撃対象となるファイルを暗号化するために使用されます。※1
出典 警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」
次に、ランサムウェアはターゲットとなる文書やデータベースなどのファイルを暗号化し、参照不可能な状態にします。暗号化が成功すると、端末利用者はファイルを開けません。その後、ランサムウェアは暗号化に使用した鍵を攻撃者に送信します。
この鍵がなければファイルは復号できないため、攻撃者はこの鍵を交換条件として身代金を要求するのです。端末上に攻撃メッセージが表示され、身代金を支払うようユーザに促します。
なお、暗号化に先立ち、攻撃者は管理者権限の奪取やセキュリティ機能の無効化を試みながらネットワーク内部を探索し、重要データやバックアップの所在を調べます。復旧を妨げる目的でバックアップもあわせて暗号化されることが多く、社内にバックアップを置いているだけでは復旧できない場合があることに注意が必要です。※4
標的とされる人物・組織
ランサムウェア攻撃は、かつては無差別に広く仕掛けられるケースが一般的でしたが、2018〜2019年ごろからは、特定の企業や組織を標的とする攻撃手法へと変化しています。
攻撃対象は、組織の規模や扱う機密情報の内容に関わりなく選ばれ、規模の大きな企業のみならず、小規模な企業も狙われることに注意が必要です。特に、ITシステムに依存した事業を手掛ける企業は、業務停止やデータ喪失に伴う大きな損害を受けるリスクが高いため、ランサムウェアの標的になりやすい傾向があります。
また、IT予算やサイバーセキュリティ対策が比較的少ない中小企業も、脆弱性を狙われやすいため、注意が必要です。
ランサムウェアに感染するとどうなるか
ランサムウェアに感染すると、ファイルを開けない、身代金を要求する画面が表示される、端末が操作できないなどの症状が現れます。共有フォルダのファイル名に見慣れない拡張子が付く、バックアップサーバへアクセスできないなどの変化も、感染を疑うべきサインです。
影響は端末の不具合にとどまりません。基幹システムが停止すれば受注や出荷が滞り、事業そのものが止まります。加えて、窃取された顧客情報や取引先情報が公開されれば、情報漏えいへの対応と社会的信用の低下の二次的な損害も生じます。
警察庁の調査では、令和7年にランサムウェア被害へ遭った組織のうち、復旧に総額1,000万円以上を要した組織が5割を超えました。すでに症状が出ている場合は、被害の拡大を防ぐことが最優先です。※4
ランサムウェアの被害動向と脅威レベル
ここからは、IPAと警察庁が公表した統計を基に、国内で実際に発生している被害の規模と、近年の攻撃傾向を確認していきます。
IPA「情報セキュリティ10大脅威」と国内の被害報告件数
ランサムウェアは、国内の組織にとって最も警戒すべき脅威と位置づけられています。
IPA(情報処理推進機構)が公表した「情報セキュリティ10大脅威 2026」では、「ランサム攻撃による被害」が組織向け脅威の第1位に選出されました。2016年の初選出以来、11年連続で選出されており、内部不正による情報漏えいやシステムの脆弱性を悪用した攻撃を上回る評価が続いています。
被害の実数も高い水準です。警察庁によると、令和7年に報告された国内のランサムウェア被害は226件でした。被害組織の規模別では中小企業が約6割を占めており、業種別では製造業が約4割で最も多くなっています。被害は企業規模を問わず発生しており、中小企業を含めた幅広い組織で備えが求められる状況です。※3 ※4
近年の攻撃傾向(RaaSによる分業化と復旧の長期化)
ランサムウェア攻撃が広がった背景には、攻撃の分業化があります。
RaaS(Ransomware as a Service)と呼ばれる形態では、ランサムウェアやリークサイトを開発・運営するグループが攻撃の実行者へ環境を提供し、その見返りとして身代金の一部を受け取ります。高度な専門知識を持たない者でも攻撃を実行できるようになり、攻撃者の裾野が広がりました。
手口の面では、データを窃取したうえで公開をほのめかす二重脅迫型が被害の多くを占めています。復旧の負担も重く、警察庁の調査では、1か月未満で復旧できた組織は5割強にとどまりました。暗号化されたデータの復旧は地震などの物理的な災害とは性質が異なり、調査や分析を含めて別の対応が必要です。※4
ランサムウェアの被害事例
ランサムウェアの被害事例として、次の4つの例を紹介します。
- 不特定多数に向けた攻撃
- インターネットサービスプロバイダの事例
- 医療業界の事例
- 教育機関に対する攻撃事例
それぞれの事例を参考に、自社のセキュリティ検討の材料としてみてください。
不特定多数に向けた攻撃
2016年初頭、不特定多数を狙ったランサムウェア攻撃の被害報告が急増しました。1月には11件、2月には17件だったものが、3月には96件に急増しています。この攻撃では、受信したメールに添付されたファイルを開くことで感染が拡大しました。※1
感染すると、パソコン内のファイルが暗号化されて開けない状態になり、ファイルの拡張子が「.locky」に変更されます。感染したパソコンにはランサムウェアによって金銭を要求する画面が表示され、身代金を支払わなければデータを元に戻せないと脅される手口です。
インターネットサービスプロバイダの事例
2020年、南米のインターネットサービスプロバイダがランサムウェア攻撃を受けました。この攻撃では、攻撃者が組織のドメインコントローラの管理者権限を奪取し、内部の1万8,000台以上の端末にランサムウェアを感染させています。※2
顧客へのインターネットサービス自体は停止しなかったものの、公式Webサイトはダウンし、一時的にサービス提供に支障が生じました。
医療業界の事例
2020年、欧州に本社を置く医療関連企業がランサムウェア攻撃を受け、同社の多くのコンピュータが停止し、製造や診療に深刻な影響が及びました。さらに、患者のデータが窃取され、公開されるインシデントも発生しています。※5
医療業界は患者データや診療記録など機密性の高い情報を扱っているため、ランサムウェア攻撃による被害は極めて大きく、患者のプライバシー保護や医療提供体制に重大なリスクを引き起こしかねません。
教育機関に対する攻撃事例
2019年、欧州にある大学がランサムウェア攻撃を受け、システムが大規模に停止する事態が発生しました。大学は重要な研究データやシステムの復旧のために、攻撃者へ30ビットコインを支払っています。※2
一般的には、ランサムウェアの被害者が身代金を支払うと攻撃の再発やほかの被害拡大の恐れがあるため、支払いは避けるべきという意見が多数派です。ただし、この研究機関にとっては長年にわたる研究データの喪失は致命的であるため、データ消失の回避を優先し、やむを得ず支払う決断に至ったと考えられます。
この事例は、教育機関が有する知的資産の重要性と、それを狙うサイバー攻撃の脅威を浮き彫りにしています。
ランサムウェアの対策|感染を防ぐための予防策
ランサムウェアの対策は、感染を防ぐ「予防」と、被害に遭うことを前提とした「備え」の2つに分けると整理しやすくなります。予防策として、次の3点を解説します。
- 侵入経路をふさぐ(メール・Webの水際対策と脆弱性管理)
- 認証の強化とアクセス権限の最小化
- 監視体制の整備と従業員教育
それぞれのポイントをみていきましょう。
侵入経路をふさぐ(メール・Webの水際対策と脆弱性管理)
ランサムウェア攻撃を予防するためには、脅威に備えるための堅固な環境構築が欠かせません。経営層は、初期投資やリソースを割く覚悟を持ち、全社的にセキュリティ対策を推進する必要があります。
最初に取り組むべきことは、メールやチャットサービスなどにおける水際対策です。さらに、外部接続しているシステムを確認し、不要なサービスの削除やアクセス権限の管理を実施します。
特に、不要なネットワーク接続やサービスが攻撃の入り口になることが多いため、アクセス権限の見直しが鍵を握ります。OSやシステムの脆弱性に関しては、そのまま放置せず、常に最新版にアップデートし、定期的に行われるためのルールを制定して運用することが求められます。
警察庁がランサムウェア被害組織へ実施したアンケートでは、侵入経路の6割以上をVPN機器が占めています。テレワーク用に導入したまま更新が止まっている機器がないか、外部へ公開している資産を洗い出したうえで、脆弱性の修正状況を確認してください。自社では把握しきれない場合は、外部の視点で公開資産の弱点を洗い出す診断も選択肢になります。
認証の強化とアクセス権限の最小化
侵入されたあとの被害範囲を左右するのは、認証と権限の設計です。
ランサムウェア攻撃を意識した運用では、まずパスワードポリシーの見直しや多要素認証の導入も有効です。攻撃者がパスワードを特定すると、侵入したマルウェアがシステム内を横断して攻撃をしかける「ラテラルムーブメント」を許すことになり、連携するシステムすべてに影響が及ぶため、システム間のセキュリティを強化しなければなりません。パスワードや認証強化により、侵入を許した際の被害を最小限に抑えられます。
あわせて見直したいのが、管理者権限の付与範囲です。攻撃者は侵入後に管理者権限の奪取を試み、権限を得たうえで社内全体へ感染を広げます。日常業務で管理者権限を使い続けている、退職者のアカウントが残っているといった状態は、被害を一気に拡大させる要因になりかねません。Active Directoryの設定が攻撃に耐えられるかどうかを点検しておくと、横展開を止める確率が上がります。
監視体制の整備と従業員教育
入口をふさいでも侵入を100%は防げないため、侵入されたことに早く気づく仕組みが必要になります。
ランサムウェアに効果的なウイルス対策ソフトやEDRを導入し、リアルタイムでの脅威検知と対応能力を高めることも予防策として有効です。ただし、EDRは導入すれば完結するものではありません。攻撃者は侵入から暗号化までの間にネットワーク内部を探索します。この期間に上がったアラートをだれが確認し、どう判断するかを決めておかなければ、検知しても対処が間に合いません。
加えて、社員教育によるセキュリティ意識の向上も防止策として効果的です。メールの添付ファイルやリンクは主要な感染経路の1つであり、不審なメールを見分ける訓練を重ねることで、水際で止められる確率が高まります。
ランサムウェアの対策|被害を前提とした平時の備え
ここまでの予防策を講じても、侵入を完全に防げません。攻撃者は日々手口を変えており、未知の脆弱性を突かれれば入口は開きます。そのため対策のもう一方の柱として、被害に遭うことを前提とした備えが必要です。
警察庁の調査では、ランサムウェア被害に遭った企業・団体のうち、サイバー攻撃を想定した業務継続計画(BCP)を策定していた組織は約18%にとどまりました。※4
予防に比べて、備えは手つかずになりやすい領域です。
バックアップの取得と復旧テスト
バックアップは、身代金を支払わずに復旧するための最後の砦です。ファイルやシステムの定期的なバックアップは、被害からの復旧策として有効です。特にランサムウェア攻撃では、復旧に備えて継続的にバックアップを取得する体制の構築が求められます。
ただし、社内ネットワーク上にバックアップを置いているだけでは不十分です。攻撃者は復旧を妨げるため、バックアップもあわせて暗号化することが少なくありません。ネットワークから切り離した保管や、書き換えできない形式での保存を組み合わせてください。
さらに重要なのは、実際に復元できるかを試しておくことです。取得できていたつもりのバックアップが復元できず、復旧が長期化する事態は珍しくありません。警察庁の調査でも、1か月未満で復旧できた組織は5割強にとどまっています。※4
定期的に復旧テストを行い、必要な時間と手順を把握しておくことが求められます。
インシデント対応体制(CSIRT)と相談先の事前整備
被害が起きたときにだれが何を判断するのかを、平時のうちに決めておかなければなりません。
ランサムウェアの被害対応では、端末の隔離、影響範囲の調査、監督官庁や取引先への報告、公表内容の検討といった判断が同時に発生します。窓口や責任者が決まっていないと、初動が遅れ、被害の拡大につながりかねません。CSIRTのような対応組織を設けたうえで、連絡フローと判断基準を文書化しておくことが望まれます。
あわせて、外部の相談先も事前に決めておきましょう。ランサムウェア被害では、感染経路の特定や情報漏えいの有無の確認にフォレンジック調査が必要になり、自社の担当者だけで完結させることは困難です。連絡先をBCPに書き込んでおくと、被害発生時に円滑な連携が可能です。
インシデント対応を事前契約で備える
相談先を決めるだけでなく、事前に契約しておくことで初動はさらに速くなります。インシデントが発生してから対応支援事業者を探し始めると、事業者の選定と契約手続きの間に被害が広がります。時間差を埋める選択肢が、インシデント対応の事前契約です。
ラックの「LAC IRR(ラック インシデント・レスポンス・リテーナー)」は、インシデント発生時に優先的かつ迅速な対応を受けられる事前契約型のサービスです。契約手続きを経ずに即時対応へ移れるほか、初回ミーティングまでの目標時間をあらかじめ設定し、フォレンジック調査のリソースも優先的に割り当てます。
平時のうちから使える点も特徴です。「このアラートは正検知か過検知か」「不審なファイルを実行してしまったがどう判断すべきか」といった、インシデントかどうか判断がつかない段階から相談でき、社外への説明に際してのセカンドオピニオンとしても活用できます。日常的に相談できる相手がいる状態は、有事の判断品質を押し上げます。
ランサムウェアの被害に遭った際の対応
ランサムウェアの被害では、初動の速さがその後の被害規模を左右します。感染を確認してから対応を調べ始めるのでは間に合わないため、あらかじめ手順を把握しておきましょう。ここでは、被害に遭った際の対応を初動と調査・復旧の2段階に分けて解説します。
初動対応(ネットワークからの隔離とログの保全)
ランサムウェア攻撃を受けた際、まずは感染した端末をオフラインにし、ネットワークから遮断することが重要です。ほかの端末やシステムへの二次感染を防ぐことを最優先としなければなりません。
このとき、慌てて電源を落とさないよう注意します。電源を切ると、メモリ上に残った侵入の痕跡が失われ、その後のフォレンジック調査が困難になる可能性があります。LANケーブルを抜く、無線接続を切るなどの方法でネットワークから切り離し、電源は入れたままログを保全してください。
初動では被害の拡大防止とデータの保全に努め、組織の対応態勢を整えたうえで調査と復旧に取り組むことが望まれます。また、被害が発覚した際は、早期に警察や関係機関へ通報することも必要です。警察は被害組織の状況に応じて、初動対応への助言や復号ツールの提供といった支援を行う場合があります。※4
専門事業者への相談とフォレンジック調査・復旧
次に、セキュリティ事故の調査会社に連絡し、専門的な支援を求めることが必要です。支援を受けて早急に影響範囲を特定し、被害の規模や影響を明確にします。ランサムウェアの種類を特定し、駆除を行うことで、さらなる被害拡大を防げるでしょう。
この段階で実施するのがフォレンジック調査です。ログやディスクの解析を通じて、侵入経路、被害範囲、情報が持ち出されたかどうかを明らかにします。個人情報保護委員会への報告や取引先への説明では、漏えいの有無と範囲を示す必要があるため、調査結果が対外対応の土台となり得ます。
バックアップがあれば、そこからデータ復旧を試みます。ただし復旧を急ぐあまり、原因を特定しないまま環境を戻すと、同じ経路からふたたび侵入されかねません。封じ込めと原因究明を終えてから復旧に着手し、あわせて再発防止策を策定してください。
ランサムウェア対策に活用できるラックのサービス
ランサムウェア対策は範囲が広く、どこから着手すべきか判断に迷う場面も多いはずです。ラックでは、自社の状況に応じて次のサービスを用意しています。
被害が疑われる、または発生している場合は、インシデント対応支援サービス「サイバー119」へご相談ください。2009年のサービス開始以来、国内外で5,300件以上のインシデントに対応してきた実績があり、封じ込めからフォレンジック調査、復旧、再発防止策の策定までをワンストップで支援します。中小企業から大企業まで、業種を問わず対応可能です。
これから備えたい場合は、インシデント対応事前契約サービス「LAC IRR」が選択肢です。従業員・職員数300名以上で、CISOなどのインシデント対応責任者やCSIRTなどの対応組織が定義されている企業・大学・団体等を対象としており、インシデントかどうか判断がつかない「疑い」の段階から相談できます。発生時には契約手続きを経ず、速やかに対応へ移ることが可能です。
より踏み込んで弱点を確認するには、セキュリティ診断、ペネトレーションテスト、Windows・AD要塞化分析サービスをご利用ください。検知と運用の強化には、EDR監視・運用、ラックセキュリティアカデミー、標的型攻撃メール訓練T3 with セキュリティ教育が対応します。
ランサムウェアに関するよくある質問
ランサムウェアについて、実務の場でよく寄せられる質問をまとめました。判断に迷いやすい3点を取り上げます。
ランサムウェアに感染したら最初に何をすべきですか?
感染した端末をネットワークから隔離してください。LANケーブルを抜く、無線接続を切るなどして、ほかの端末やサーバへの拡散を止めます。このとき電源は切らないでください。メモリ上に残る侵入の痕跡が消え、フォレンジック調査に支障が出るためです。隔離後は、専門の事業者や警察へ速やかに連絡してください。
身代金を支払えばデータは元に戻りますか?
支払いは推奨されていません。身代金を支払ってもデータの復旧が保証されるわけではなく、実際に復旧できなかった事例が多数報告されています。
加えて、支払った金銭が犯罪グループの活動資金になることが懸念されるほか、攻撃グループが経済制裁の対象である場合には法的なリスクにもなりかねません。支払いに応じないことが、攻撃者に対する抑止力にもつながります。
中小企業もランサムウェアの標的になりますか?
標的になります。警察庁の統計では、令和7年にランサムウェア被害を報告した組織のうち、約6割を中小企業が占めました。※4
企業規模にかかわらず被害は発生しており、中小企業もランサムウェア対策が必要です。VPN機器の更新やバックアップの見直しなど、基本的な対策の徹底から着手してください。
まとめ:ランサムウェアは「防ぐ」と「備える」の両輪で対策する
この記事で解説したランサムウェアに関する要点をまとめます。
- ランサムウェアとは、データを暗号化したり端末をロックしたりして、復旧と引き換えに身代金を要求するマルウェアである
- 種類は暗号化型、ロックスクリーン型、二重脅迫型に大別され、暗号化を伴わないノーウェアランサムも確認されている
- 侵入経路の6割以上はVPN機器であり、外部へ公開している機器の棚卸しと脆弱性の修正が予防の起点になる
- 侵入を完全に防ぐことは難しいため、バックアップの取得と復旧テスト、対応体制と相談先の事前整備という「備え」が欠かせない
- 被害に遭った際は、端末をネットワークから隔離し、電源を切らずにログを保全したうえで、専門の事業者へ相談する
まずは自社がどの段階にいるのかを確認してください。侵入経路をふさぐ対策が手つかずであれば予防策から、予防はできているが被害時の備えが不十分であればバックアップと対応体制の整備から着手することをお勧めします。
とはいえ、侵入経路の特定や情報漏えいの有無の確認には専門的な知識と技術が必要で、自社だけで完結させることは困難です。ラックでは、緊急事故対応サービスとして24時間365日対応可能なサービスを提供しています。
インシデント対応のエキスパートが、「事業継続」と「顧客保護」を第一に、迅速な復旧ができるよう支援可能ですので、ランサムウェア対策をご検討の方は、ぜひご相談ください。
- 被害が発生している、または疑いがある場合:インシデント対応支援サービス「サイバー119」
- 平時から備えたい場合:インシデント対応事前契約サービス「LAC IRR」

緊急対応窓口:
サイバー救急センター
セキュリティに係るお客様の緊急事態に際し
迅速にお客様をご支援する緊急対応サービスです。
緊急事態が発生したら今すぐ「サイバー救急センター」にご相談ください。
参考情報
※1 IPA「ランサムウェアの脅威と対策〜ランサムウェアによる被害を低減するために〜」
※2 IPA「事業継続を脅かす新たなランサムウェア攻撃について」
この記事をシェアする
関連記事

タグ
- アーキテクト
- アジャイル開発
- アプリ開発
- インシデントレスポンス
- イベントレポート
- カスタマーストーリー
- カルチャー
- 官民学・業界連携
- 企業市民活動
- クラウド
- クラウドインテグレーション
- クラブ活動
- コーポレート
- 広報・マーケティング
- 攻撃者グループ
- もっと見る +
- 子育て、生活
- サイバー救急センター
- サイバー救急センターレポート
- サイバー攻撃
- サイバー犯罪
- サイバー・グリッド・ジャパン
- サプライチェーンリスク
- システム開発
- 趣味
- 障がい者採用
- 初心者向け
- 白浜シンポジウム
- 情シス向け
- 情報モラル
- 情報漏えい対策
- 人材開発・教育
- 診断30周年
- スレットインテリジェンス
- すごうで
- セキュリティ
- セキュリティ診断
- セキュリティ診断レポート
- 脆弱性
- 脆弱性管理
- ゼロトラスト
- 対談
- ダイバーシティ
- テレワーク
- データベース
- デジタルアイデンティティ
- 働き方改革
- 標的型攻撃
- プラス・セキュリティ人材
- モバイルアプリ
- ライター紹介
- ラックセキュリティアカデミー
- ランサムウェア
- リモートデスクトップ
- 1on1
- AI
- AIエージェント
- ASM
- CIS Controls
- CODE BLUE
- CTF
- CYBER GRID JOURNAL
- DevSecOps
- DX
- EC
- EDR
- IoT
- IR
- JSOC
- JSOC INSIGHT
- LAC Security Insight
- NDR
- OWASP
- SASE
- Tech Crawling
- XDR